Superfície e ativos
Subdomínios, serviços, SSL/TLS, tecnologias e ativos que ficaram fora do seu inventário.
 Atlas Intelligence
Gestão de exposição e risco digital externo
O Atlas Intelligence lê continuamente o perímetro externo da sua organização e mostra o que está exposto, o que exige atenção primeiro e o que investigar. Sem acesso à rede interna: só o que o mundo já consegue ver.
0 a 100 · exposição observada
Veja o que ficou fora do inventário.
Transforme exposição em prioridade.
O que o Atlas observa
Um subdomínio esquecido, uma credencial vazada, um bucket público ou uma marca sendo imitada podem abrir caminhos para um incidente. O Atlas observa esses sinais de fora e os reúne em sete frentes de exposição.
Subdomínios, serviços, SSL/TLS, tecnologias e ativos que ficaram fora do seu inventário.
CVE relacionado a EPSS e CISA KEV para distinguir gravidade técnica de sinais de exploração.
Contas expostas em data breaches, registros de infostealers, dark web e sites de vazamentos de ransomware com a origem de cada sinal visível.
Domínios similares à sua marca, aplicativos publicados em seu nome e menções que podem indicar phishing.
Arquivos e buckets públicos, subdomínios sujeitos a sequestro e serviços SaaS associados à organização.
Outros domínios-raiz provavelmente ligados à empresa, descobertos por reverse-WHOIS e Certificate Transparency.
Chaves e tokens expostos em repositórios públicos que precisam da atenção da sua equipe.
Descoberta passiva: o Atlas consulta o que já é público, sem sondar os ativos ou acessar a rede interna.
COMO O ATLAS FUNCIONA
Encontre ativos e serviços acessíveis pela internet, inclusive aqueles que sua equipe ainda não mapeou.
Observe o que está acessível pela internet, inclusive o que ficou fora do inventário.
CVE, EPSS, CISA KEV e inteligência de ameaças se conectam à sua superfície para dar sentido a cada evidência. A origem de cada sinal fica visível.
Entenda a análise com a origem de cada sinal sempre visível.
Um sinal técnico não define a urgência. O Atlas ordena evidências por exposição e indica o que investigar.
Saiba quais achados investigar primeiro e por quê.
Acompanhe a evolução da exposição com o histórico do que surgiu, desapareceu ou mudou.
Uma leitura comparável entre os ciclos de análise.
O que o Atlas entrega para sua equipe.
De 0 a 100: quanto maior, maior a exposição.
Exposição confirmada pesa mais que vulnerabilidade potencial, que pesa mais que sinais de higiene. O nível de evidência ajuda a distinguir o que já está exposto do que ainda precisa ser investigado. O histórico permite acompanhar a evolução entre análises.
Ativos observados, evidências priorizadas e contexto para investigar e orientar a remediação.
Uma visão da exposição e recomendações para apoiar decisões de risco e investimento.
Comparação entre ciclos de análise para reconhecer mudanças e acompanhar a postura de segurança.
Referências metodológicas
O Atlas organiza o que sua superfície revela. A Hexa Security ajuda sua equipe a investigar os achados e definir a resposta.

Conecte o que a internet enxerga além do seu inventário às decisões que sua equipe precisa tomar.
Domínios, subdomínios e serviços observáveis além do inventário conhecido.
Fontes técnicas convergem para uma leitura de risco explicável.
Histórico de exposição para reconhecer o que precisa ser reavaliado.
A mesma evidência em linguagem técnica e executiva.
Cada achado carrega sua origem, a data da observação e o motivo para investigar. Sua equipe pode conferir a evidência antes de agir.
Identifique a fonte e o ativo relacionado a cada achado.
Saiba quando o sinal foi observado e compare sua evolução entre ciclos.
Entenda por que o achado merece atenção antes de definir a resposta.
A mesma exposição pede duas leituras: profundidade para investigar e clareza para decidir.
Contexto para investigar e agir.
Analistas, especialistas e coordenadores de TI e segurança encontram ativos, evidências e prioridades organizados para orientar a investigação e a remediação.
Clareza para decidir e comunicar.
Score, relatórios executivos e histórico ajudam a traduzir exposição técnica em prioridades de risco e investimento.
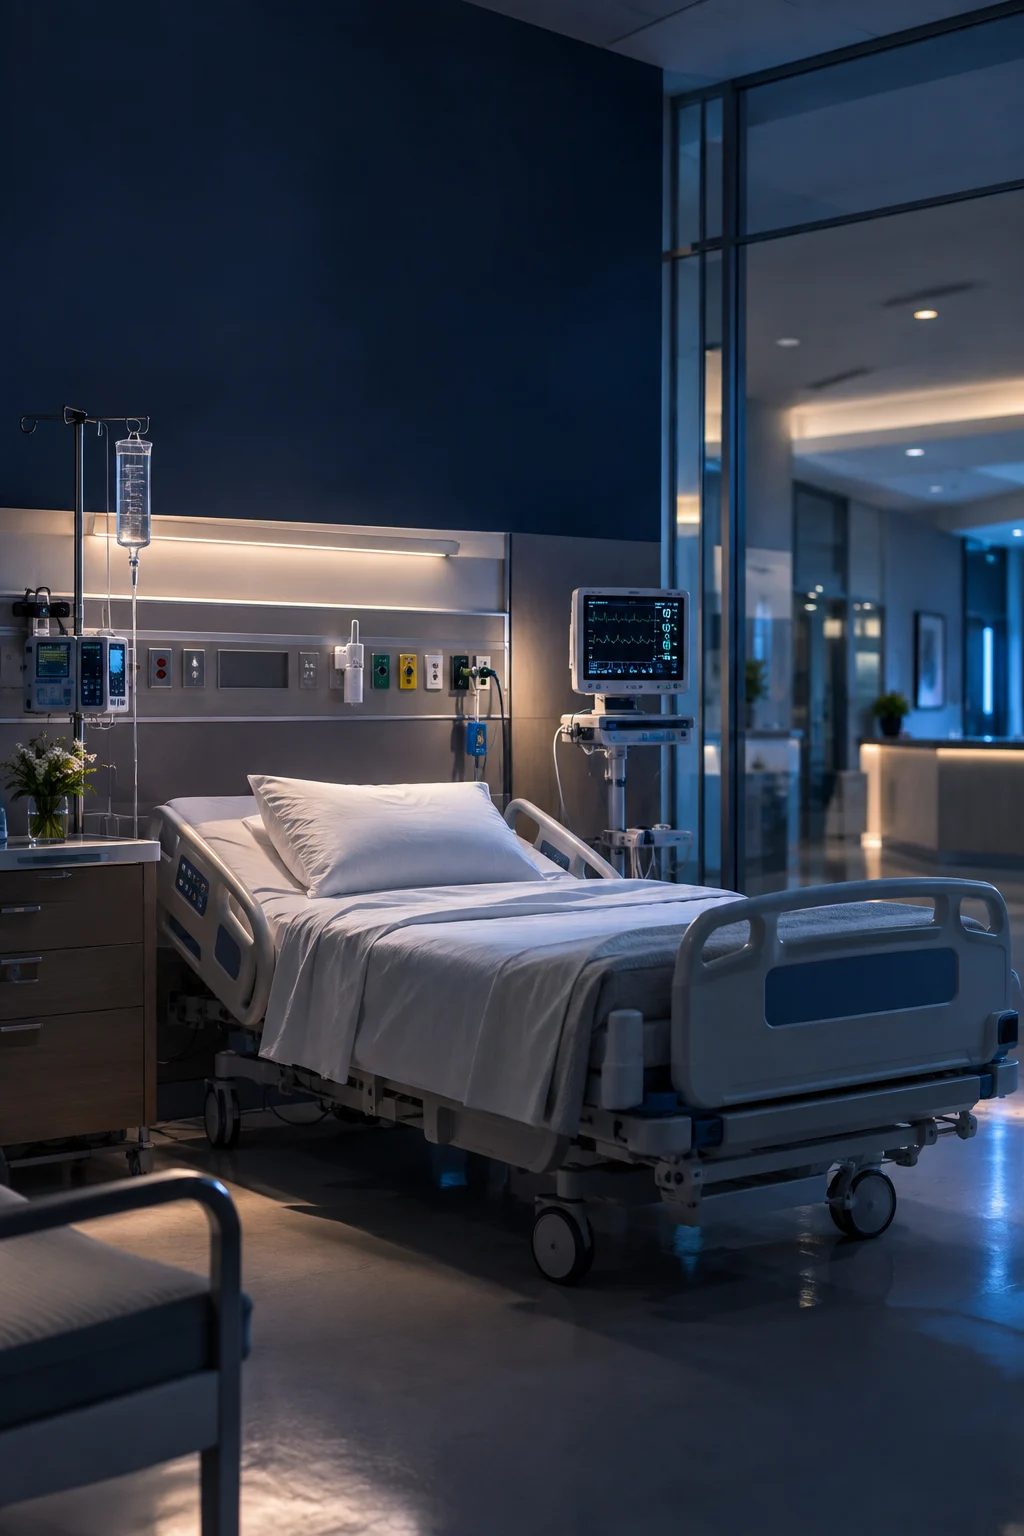
Uma organização de saúde precisava esclarecer a origem de um acesso não autorizado com exposição de dados e orientar a resposta ao incidente.
A origem e a extensão do incidente ainda eram desconhecidas. A investigação precisava esclarecer o ocorrido e preservar as evidências para orientar a resposta.
A Hexa mapeou ativos, acessos e logs para cruzar evidências na análise forense. A equipe preservou a cadeia de custódia e reuniu as conclusões em um relatório orientado à decisão.
A origem foi identificada e o incidente foi contido, com uma cadeia de custódia formal.
A organização também adotou um retainer para dar continuidade à parceria com a Hexa.
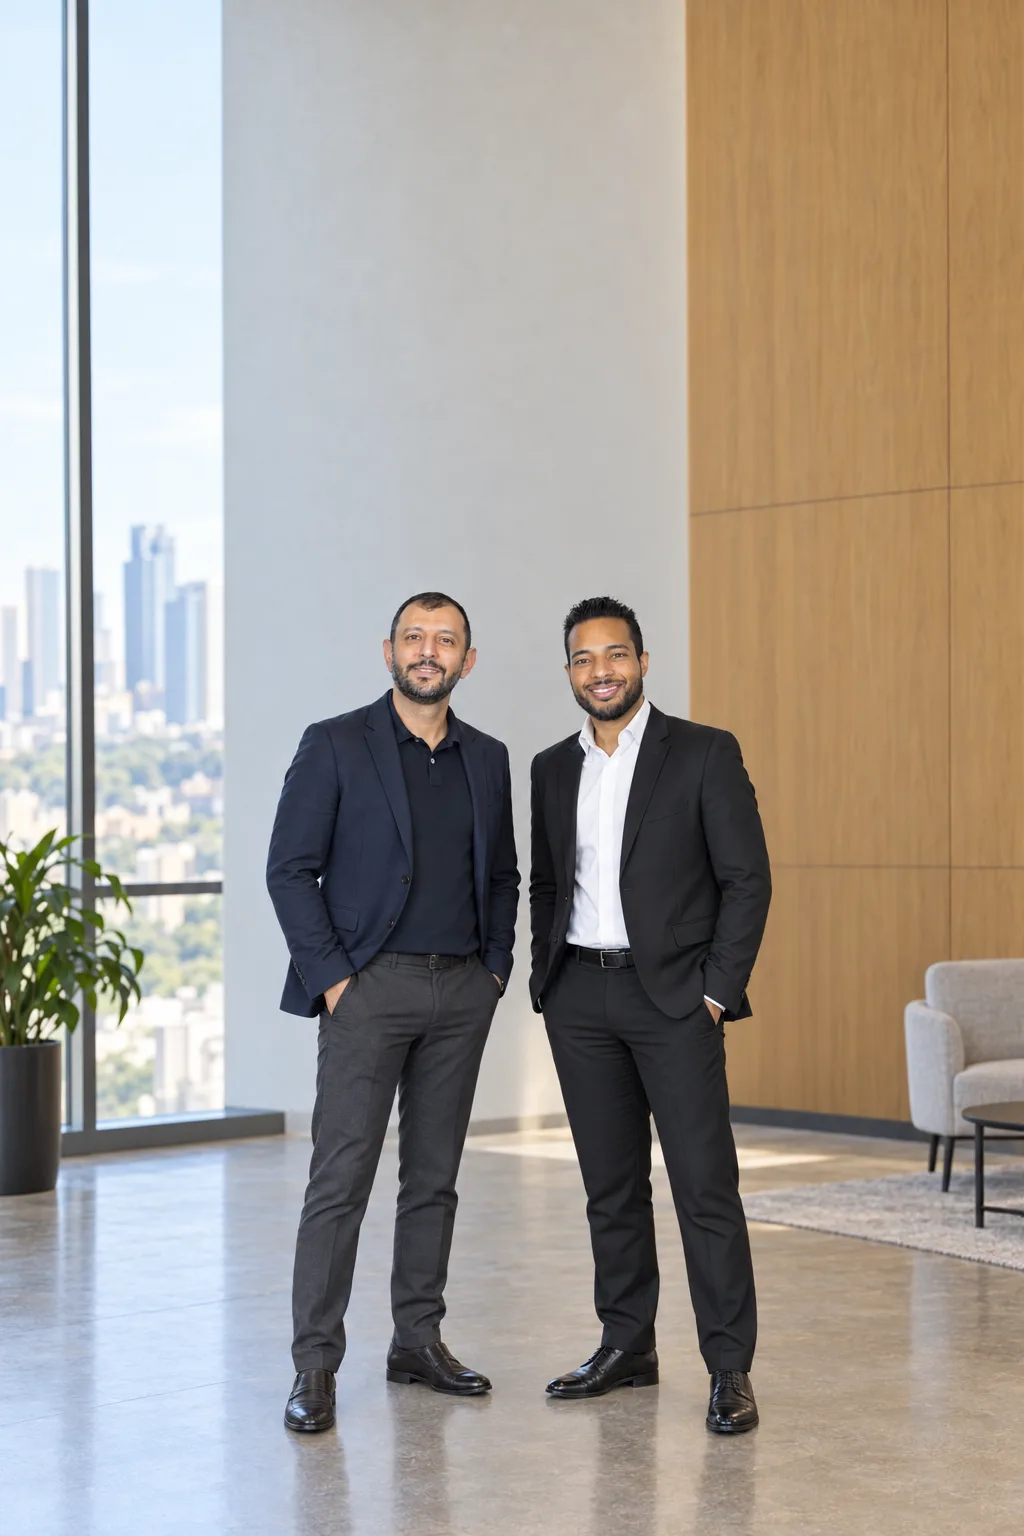
Daniel Tieppo e Jefferson Macedo trazem as trajetórias da HexaDigital e da PurpleBird para a liderança da Hexa Security.
Conheça os executivos da HexaO Atlas nasce da experiência internacional de profissionais reconhecidos e da prática da Hexa no ecossistema MakeOne.
 Atlas.
Visibilidade com limites definidos.
empresa.exemplo
A definir com sua equipeDo seu contexto à primeira leitura da superfície externa.
O diagnóstico começa com limites claros, escopo definido e autorização.
A organização e a Hexa alinham os domínios e os limites da análise antes da execução.
O Atlas consulta informações públicas sobre a superfície externa. Não sonda, não explora vulnerabilidades e não acessa a rede interna.
Cada sinal é relacionado ao ativo observado e ao contexto técnico que orienta a análise.
O Atlas complementa pentest, TPRM e GRC com uma leitura contínua da superfície externa. Não substitui avaliações da rede interna.
Da definição do escopo à primeira leitura, a Hexa Security acompanha você.
Snapshot
Uma leitura pontual da sua superfície externa com relatório completo para conhecer a exposição atual.
Evolução
Acompanhe sua superfície ciclo a ciclo, com alertas e histórico do que surgiu, desapareceu ou mudou.
Acompanhamento
Combine a plataforma com a revisão periódica dos nossos analistas para investigar os sinais e definir ações.
Sete frentes de exposição externa: ativos, vulnerabilidades, credenciais e vazamentos, marca, nuvem e SaaS, presença digital da organização e segredos em código público.
Não. A descoberta é passiva: consulta informações públicas sem sondar os ativos, explorar vulnerabilidades ou acessar a rede interna. O escopo é alinhado e autorizado antes da análise.
São abordagens complementares. O Atlas entrega visibilidade contínua da superfície externa. Já um pentest testa hipóteses específicas dentro de um escopo definido.
Você recebe uma leitura da exposição externa com evidências priorizadas, contexto técnico e visão executiva conforme o escopo de entregas alinhado com a Hexa.
O score vai de 0 a 100. Quanto maior o número, maior a exposição observada. Exposição confirmada tem mais peso que vulnerabilidade potencial e sinais de higiene. Um score baixo não garante ausência de risco.
As mudanças são preservadas para comparar ciclos e acompanhar a evolução da postura de exposição.
O diagnóstico começa pela definição do domínio e do perímetro autorizado, validados pela Hexa com a organização antes de qualquer análise.
Comece com um diagnóstico inicial da exposição externa. A Hexa alinha o domínio e o perímetro autorizado antes da execução e apresenta a primeira leitura do que está acessível pela internet.
Converse com a Hexa para definir o escopo da análise.