Preservação de evidências
Coletar e preservar os registros relevantes com documentação da cadeia de custódia.
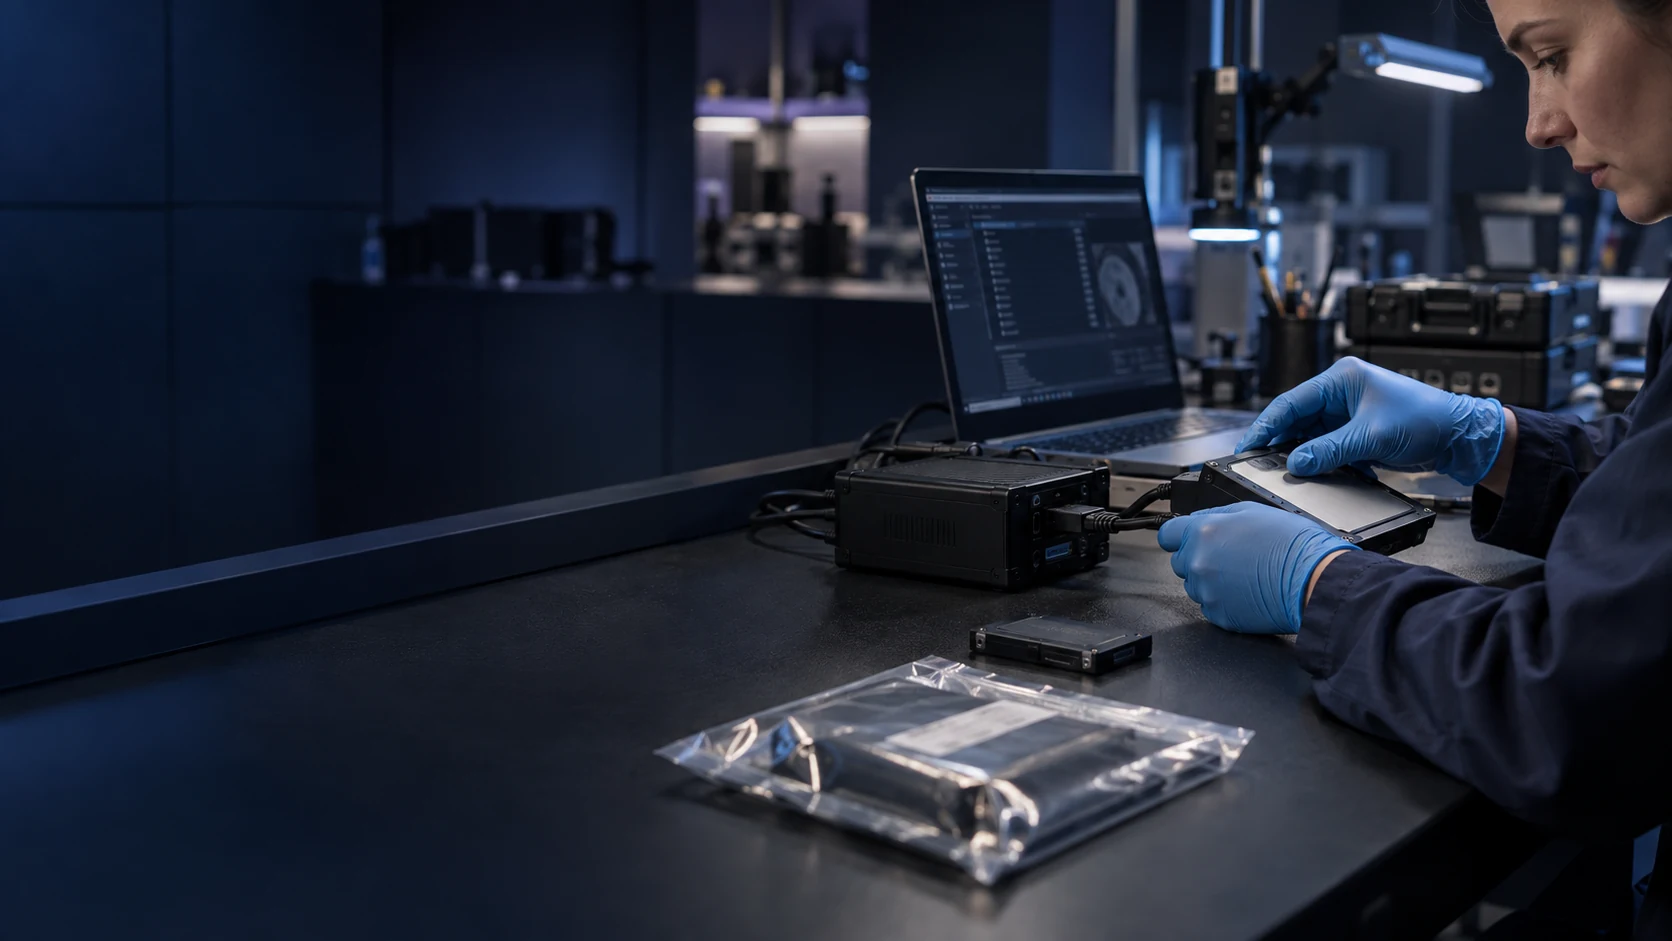
Investigamos ransomware, vazamentos, acessos indevidos e fraudes. Preservamos evidências e reconstruímos a sequência dos fatos para apoiar a contenção e a resposta.
Fale com um especialistaNos chame quando houver sinais de invasão, dados expostos ou suspeita de fraude. A primeira avaliação identifica os ambientes envolvidos e as evidências disponíveis para organizar a investigação com os responsáveis pela resposta.
Conheça as atividadesRelatório técnico com evidências, cronologia do incidente, limitações da análise e recomendações para resposta.
Coletar e preservar os registros relevantes com documentação da cadeia de custódia.
Cruzar logs, acessos e informações dos ativos para reconstruir a cronologia e identificar a origem e a extensão observável do incidente.
Recomendar ações de resposta com base nos achados, considerando a preservação de evidências e a continuidade da operação.
Definimos atividades, responsabilidades e entregas com sua equipe antes de iniciar o trabalho.
Conversar com a HexaIdentificamos o que foi observado, quando começou e quais sistemas e pessoas precisam participar da resposta.
Organizamos a coleta e analisamos as evidências para reconstruir os fatos, registrando também as lacunas da investigação.
Apresentamos as conclusões e as recomendações de contenção e correção às equipes responsáveis.
Estas são as entregas que organizam o trabalho. O detalhamento e a cobertura de cada uma fazem parte da contratação.
Fontes analisadas e documentação de preservação e cadeia de custódia conforme a investigação contratada.
Sequência dos fatos identificados, ativos envolvidos e relações verificadas entre as evidências.
Conclusões, limites da análise e recomendações para conter o incidente e tratar as causas identificadas.
A Hexa mapeou ativos, acessos e logs para cruzar evidências na análise forense. A equipe preservou a cadeia de custódia e reuniu as conclusões em um relatório orientado à decisão.
A origem foi identificada e o incidente foi contido, com uma cadeia de custódia formal.
Informe o que foi observado, quando a situação foi percebida e quais ambientes podem estar envolvidos. Combine com a equipe o canal adequado antes de compartilhar logs, arquivos ou dados sensíveis.
Conte o problema, os sistemas envolvidos e o que sua equipe já observou. Com essas informações, identificamos o trabalho necessário e as pessoas que precisam participar.
A necessidade pode atravessar mais de uma família de soluções. A definição do escopo considera essas relações para estabelecer quais atuações fazem sentido para o seu contexto.
Relatório técnico com evidências, cronologia do incidente, limitações da análise e recomendações para resposta.
Conversar sobre investigação