Pentest e vulnerabilidades
Testar aplicações e infraestrutura para identificar falhas, validar possibilidades de exploração autorizadas e avaliar seu impacto.
Pentest, análise de vulnerabilidades, avaliação de nuvem e busca por sinais de comprometimento. Sua equipe recebe achados documentados e recomendações para corrigir o que importa primeiro.
Fale com um especialistaNos chame antes de lançar uma aplicação, depois de uma mudança relevante ou quando houver dúvidas sobre a eficácia dos controles. Avaliamos as condições reais de acesso, configuração e proteção dos ativos autorizados.
Conheça as atividadesRelatório de achados com evidências técnicas, impacto e recomendações de correção ordenadas por prioridade.
Testar aplicações e infraestrutura para identificar falhas, validar possibilidades de exploração autorizadas e avaliar seu impacto.
Revisar configurações, permissões e exposição de serviços para identificar acessos excessivos e controles ausentes.
Analisar registros e sinais de atividade maliciosa para investigar indícios de comprometimento no ambiente.
Definimos atividades, responsabilidades e entregas com sua equipe antes de iniciar o trabalho.
Conversar com a HexaIdentificamos os ativos, as hipóteses de teste e os limites de execução com os responsáveis pelo ambiente.
Executamos a avaliação contratada, verificamos os achados e registramos as evidências que sustentam cada conclusão.
Apresentamos as falhas à equipe técnica com recomendações e uma visão de impacto para a liderança.
Estas são as entregas que organizam o trabalho. O detalhamento e a cobertura de cada uma fazem parte da contratação.
Achados documentados, ativos afetados, evidências e limitações da avaliação.
Ações de correção ou mitigação com prioridade justificada pelo impacto e pelas condições observadas.
Principais riscos e prioridades para apoiar a distribuição de recursos e o acompanhamento das ações.
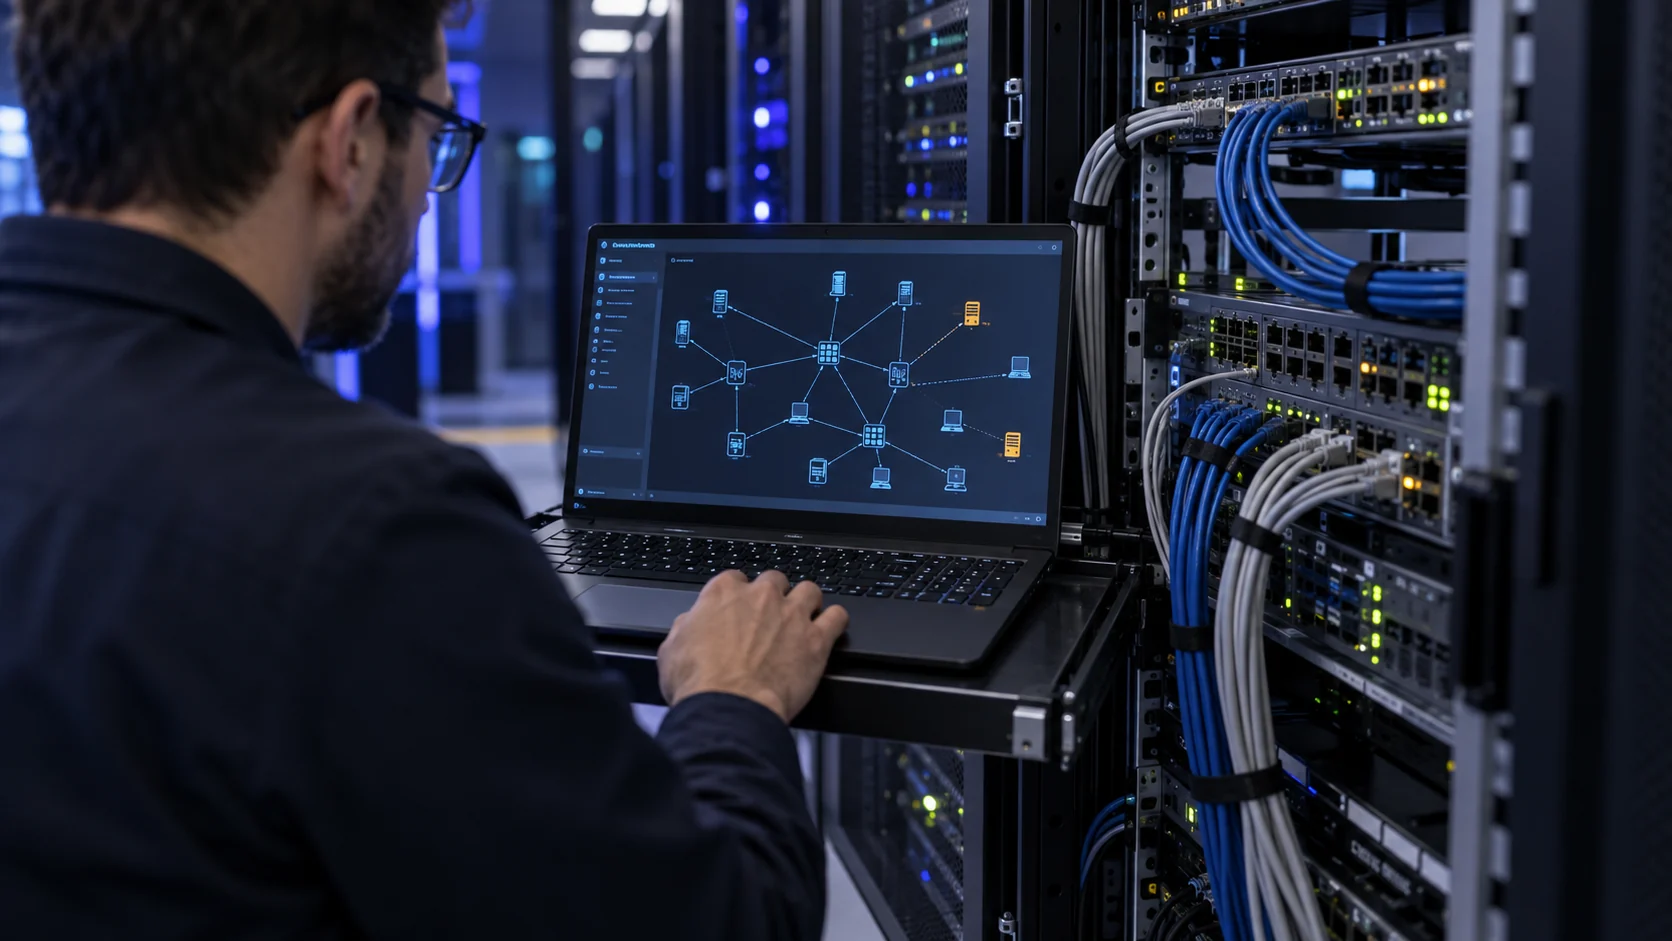
Relacionar ativos, acessos e dependências ajuda a transformar descobertas técnicas em decisões sobre o que proteger primeiro.
Ler a análiseO Atlas acompanha a exposição digital externa. Um pentest testa hipóteses de ataque em ativos autorizados. Avaliações de nuvem ou de comprometimento aprofundam outras questões do ambiente. A escolha depende do que você precisa verificar.
Conte o problema, os sistemas envolvidos e o que sua equipe já observou. Com essas informações, identificamos o trabalho necessário e as pessoas que precisam participar.
A necessidade pode atravessar mais de uma família de soluções. A definição do escopo considera essas relações para estabelecer quais atuações fazem sentido para o seu contexto.
Relatório de achados com evidências técnicas, impacto e recomendações de correção ordenadas por prioridade.
Conversar sobre avaliações