Como enxergar a exposição além do inventário
Relacionar ativos, acessos e dependências ajuda a transformar descobertas técnicas em decisões sobre o que proteger primeiro.
O inventário precisa acompanhar o ambiente
Um inventário responde quais ativos a organização conhece. Para orientar uma decisão de segurança, essa lista precisa mostrar também quando cada ativo foi observado, quem responde por ele e como participa da operação. Um servidor registrado pode ter mudado de função. Um domínio pode continuar ativo depois do encerramento de um projeto. A presença no cadastro não descreve todas essas condições.
A CISA trata a descoberta de ativos e a identificação de vulnerabilidades como atividades complementares na BOD 23-01. A diretiva se aplica a órgãos civis do Executivo federal dos Estados Unidos, mas oferece uma referência técnica útil: manter visibilidade exige atualização, cobertura e informação suficiente para agir. Na prática, o inventário ganha valor quando permite reconhecer uma mudança relevante e encaminhá-la a alguém capaz de resolvê-la.
As relações revelam o que a lista não mostra
Considere um portal de atendimento ligado a um provedor de identidade, a uma API e a um sistema interno. Avaliar apenas o endereço público deixa de fora as dependências que sustentam esse serviço. Uma permissão excessiva na integração pode merecer atenção mesmo quando o portal está atualizado. O exemplo é hipotético, mas mostra por que a análise precisa acompanhar o caminho entre acesso, dados e processo.
O NIST CSF 2.0 inclui inventários de hardware, software, serviços e dados. Também contempla representações dos fluxos de rede e a priorização de ativos conforme sua criticidade e seu impacto na missão. Uma aplicação prática é associar cada descoberta ao serviço que depende dela. Esse vínculo ajuda a discutir consequências com quem conhece a operação.
A exposição depende das condições de acesso
Um serviço disponível na internet merece uma leitura diferente de outro acessível apenas por uma rede restrita. Ainda assim, o alcance de rede é só parte do contexto. Autenticação, privilégios, configuração e dependências alteram as possibilidades de uso indevido. Uma equipe pode começar registrando como o ativo é alcançado e quais controles precisam funcionar para limitar esse acesso.
As interfaces administrativas ilustram essa diferença. Ao publicar a BOD 23-02, a CISA destacou o risco de interfaces de gerenciamento expostas à internet. A orientação inclui remover essa exposição ou protegê-la com capacidades de confiança zero que tenham um ponto de aplicação de políticas separado da interface. O aprendizado operacional é verificar a proteção existente no caminho de acesso antes de considerar o item controlado.
Cada descoberta precisa de uma decisão
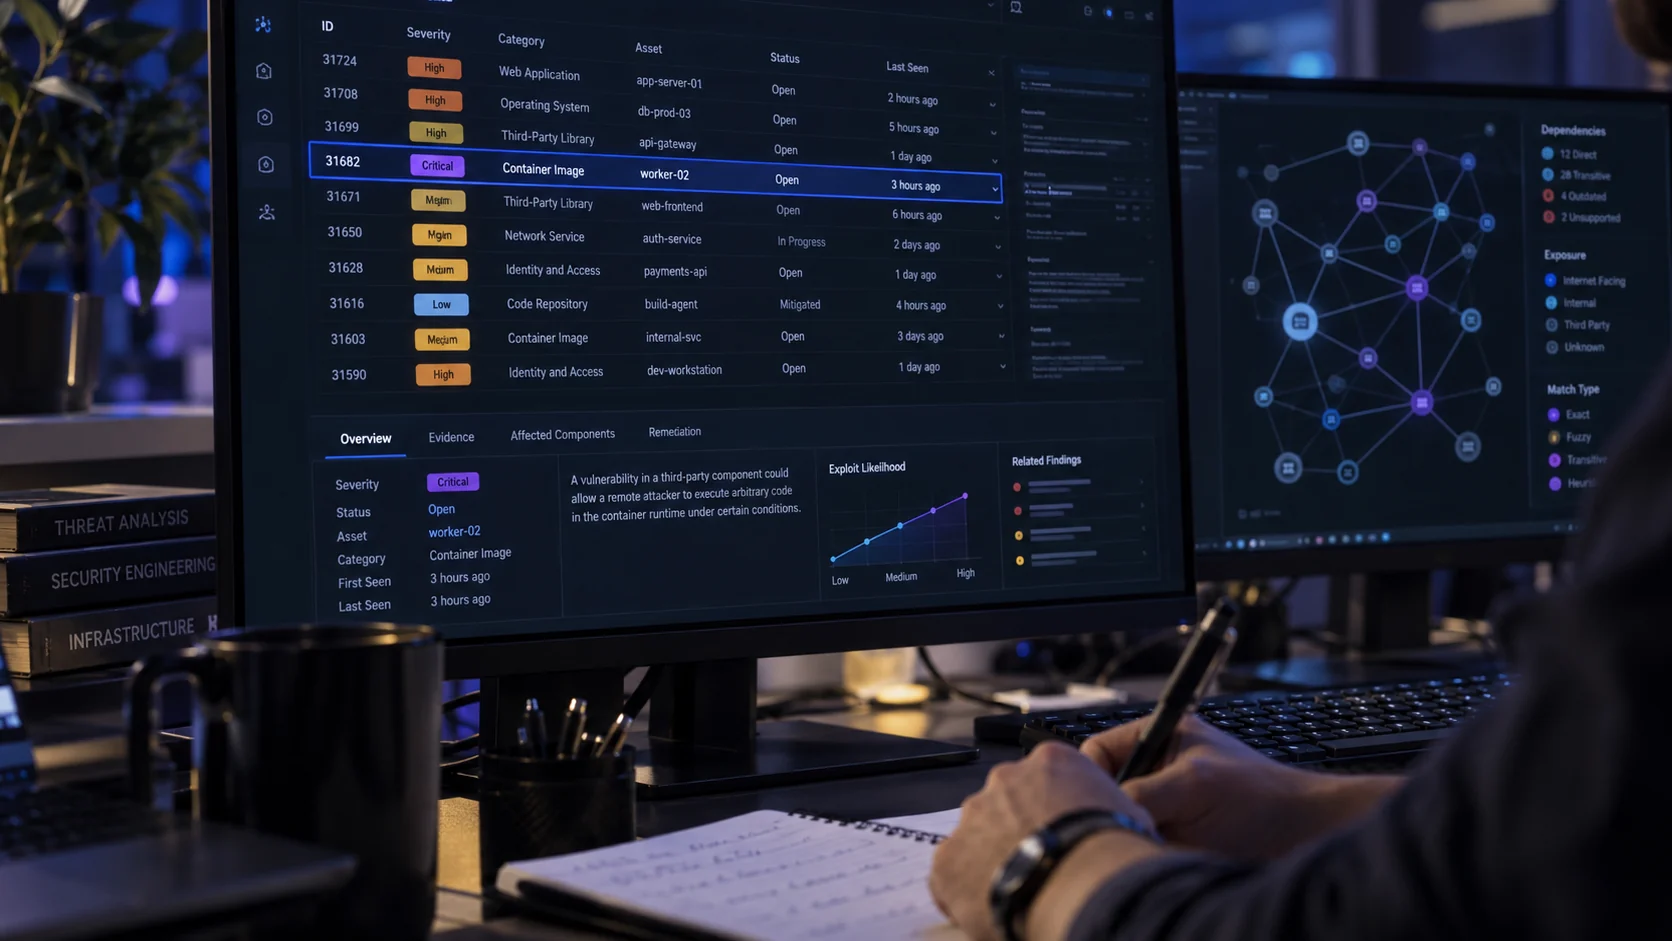
Para sair da observação, um registro de exposição deve reunir evidência técnica e contexto operacional. Isso permite diferenciar uma associação ainda não confirmada de uma condição validada. Também evita que o mesmo achado circule entre equipes sem uma definição clara de responsabilidade. O objetivo é produzir uma próxima ação verificável.
Uma ficha curta pode orientar a conversa entre segurança, infraestrutura e a área responsável pelo serviço. Estes campos são uma proposta de trabalho que deve ser ajustada ao ambiente:
- Ativo e evidência: onde a condição foi observada e quando ocorreu a última verificação.
- Contexto: serviço atendido, dados envolvidos e dependências relevantes.
- Responsável: equipe que pode corrigir a condição e pessoa que decide sobre o risco.
- Resposta: correção ou mitigação proposta, prazo acordado e forma de validar o resultado.
O ciclo se fecha com evidência de redução
Encerrar uma tarefa administrativa não demonstra por si só que a exposição mudou. Depois de uma correção, volte à condição que motivou o trabalho. Confirme o comportamento esperado, registre a evidência e atualize o vínculo com os ativos afetados. Quando houver uma mitigação temporária, defina o momento de reavaliá-la e o que falta para a solução definitiva.
Acompanhe também as lacunas: ativos sem responsável, verificações antigas e serviços cuja criticidade ainda não foi discutida. Esses sinais ajudam a melhorar a qualidade da análise sem depender apenas da contagem de achados. Com esse ciclo, a equipe passa a explicar quais condições foram tratadas, quais permanecem abertas e qual decisão precisa acontecer a seguir.
Fontes e referências
Consulte os materiais originais para aprofundar os conceitos apresentados neste artigo.
Precisa de ajuda para aplicar esse conhecimento?
Conte o que sua equipe precisa resolver. A Hexa ajuda a avaliar o problema e definir as ações necessárias.
Fale com a Hexa