Como priorizar vulnerabilidades com CVE, EPSS e KEV
Entenda o papel de cada sinal e combine evidências de exploração com o contexto dos ativos para organizar a remediação.
Comece pela identificação e pela severidade
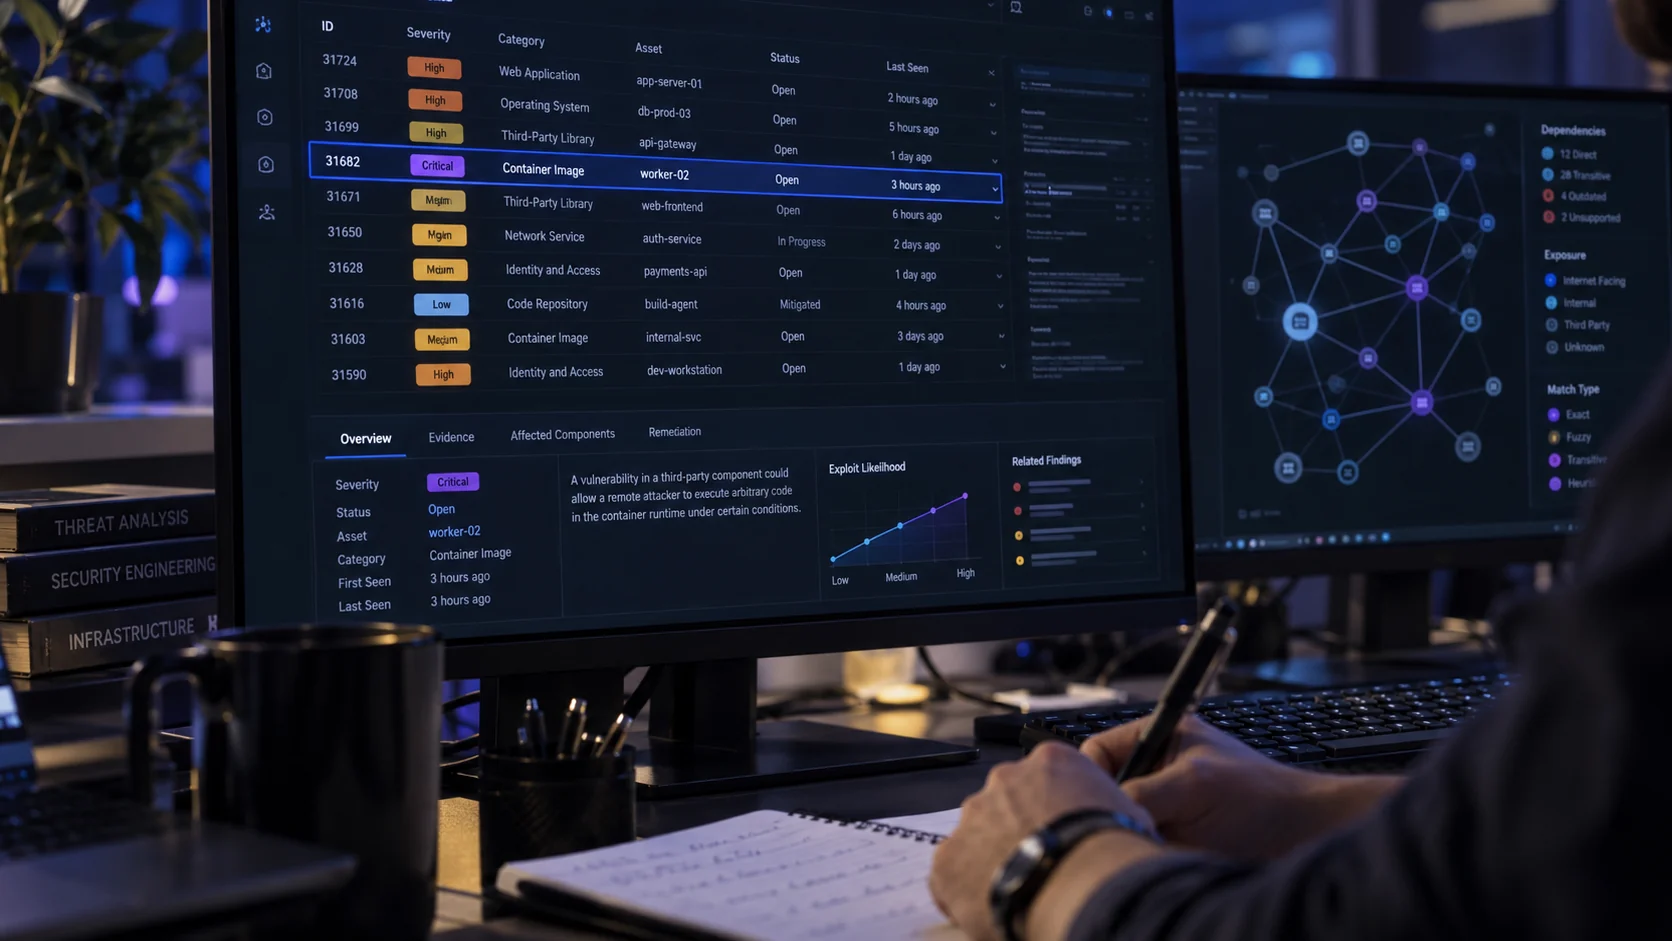
Uma fila de vulnerabilidades reúne informações de naturezas diferentes. O identificador CVE permite reconhecer uma vulnerabilidade e relacionar registros sobre ela. Ele não representa uma nota de risco. Para avaliar a relevância do achado, confirme primeiro o produto, a versão afetada e as condições descritas no comunicado do fornecedor.
O CVSS, mantido pelo FIRST, comunica características e severidade de vulnerabilidades. Sua pontuação base não deve ser usada isoladamente como avaliação de risco. No CVSS 4.0, métricas de ameaça e de ambiente ajudam a incorporar outras condições. Ao receber uma nota, preserve a versão, o vetor e os grupos considerados para que a interpretação seja rastreável.
Use o EPSS como sinal de probabilidade
O EPSS estima a probabilidade de que atividade de exploração de uma vulnerabilidade seja observada nos próximos 30 dias. Os dados são atualizados diariamente. Essa estimativa ajuda a comparar sinais de ameaça, mas não mede o impacto de um incidente nem representa a chance de comprometimento de uma empresa específica.
Segundo o FIRST, o EPSS não incorpora o contexto de cada organização ou seus controles compensatórios. Por isso, um valor baixo não justifica descartar automaticamente uma vulnerabilidade relevante para a operação. Também é preciso distinguir probabilidade de percentil: o percentil mostra a posição relativa do resultado entre as vulnerabilidades avaliadas.
Dê atenção à exploração já conhecida
O catálogo Known Exploited Vulnerabilities, ou KEV, da CISA reúne vulnerabilidades com evidência de exploração no mundo real. A própria agência orienta seu uso como uma entrada para a priorização. Esse sinal merece análise rápida quando o produto afetado está presente no ambiente, especialmente se sustenta um serviço importante ou pode ser alcançado por agentes externos.
A ausência no catálogo não comprova ausência de exploração. Da mesma forma, encontrar um CVE no KEV não confirma que um ativo específico esteja vulnerável. A equipe ainda precisa verificar aplicabilidade, exposição e controles. O catálogo fortalece uma decisão com evidência de ameaça; a verificação local esclarece como essa evidência se relaciona com a organização.
Monte uma fila que possa ser explicada
Uma rotina prática começa confirmando os ativos afetados. Depois, cruza severidade, sinais de exploração e criticidade do serviço. A decisão deve considerar ainda a possibilidade de acesso, os controles verificados e as alternativas disponíveis para correção. Esses elementos permitem justificar por que uma ação entra antes de outra.
Registre o motivo da prioridade junto ao responsável e ao prazo. Se a correção depender de uma janela operacional, documente a mitigação temporária e sua validação. Revise a ordem quando surgir exploração conhecida, mudar o contexto do ativo ou aparecer uma correção viável. A fila precisa acompanhar novas evidências para continuar útil.
Fontes e referências
Consulte os materiais originais para aprofundar os conceitos apresentados neste artigo.
Precisa de ajuda para aplicar esse conhecimento?
Conte o que sua equipe precisa resolver. A Hexa ajuda a avaliar o problema e definir as ações necessárias.
Fale com a Hexa